1. Cấu hình jail.local tương thích Ubuntu 24.04 (Systemd Journal)
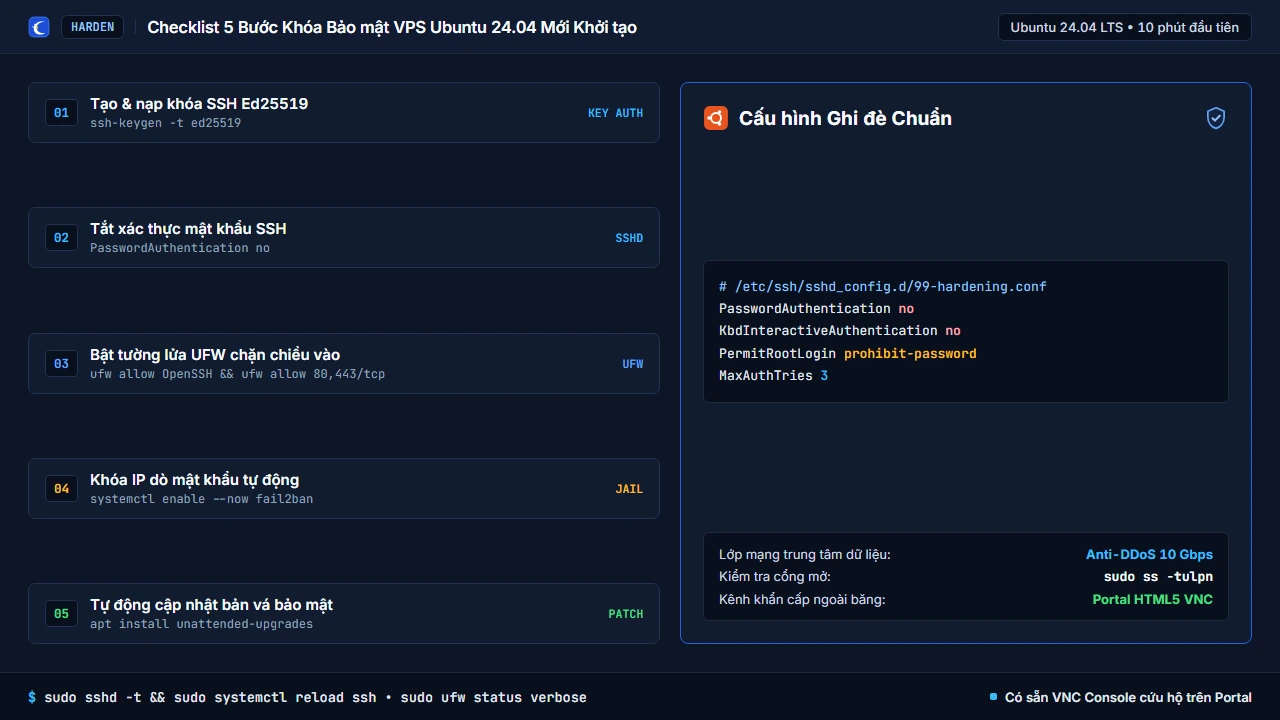
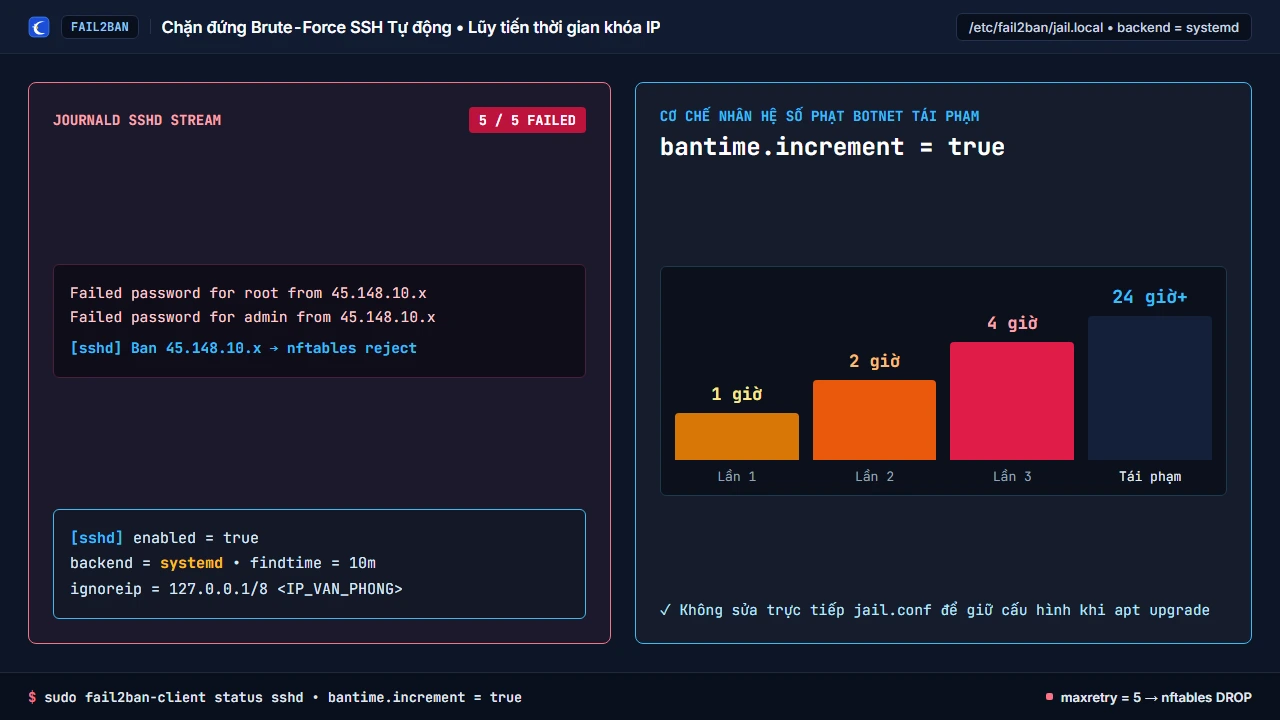
Trên các bản phân phối Linux thế hệ mới (như Ubuntu 24.04 LTS hoặc Debian 12), tệp /var/log/auth.log truyền thống có thể không cài sẵn rsyslog mà ghi thẳng vào systemd-journald. Do đó khi tạo tệp /etc/fail2ban/jail.local, bạn nên chỉ định rõ backend = systemd để dịch vụ khởi động mượt mà:
Cấu hình /etc/fail2ban/jail.local phạt lũy tiến các IP tái phạm
ini
[DEFAULT]
bantime = 1h
findtime = 10m
maxretry = 5
bantime.increment = true
bantime.factor = 2
ignoreip = 127.0.0.1/8 ::1

[sshd]
enabled = true
backend = systemd
port = ssh
mode = aggressive
2. Kích hoạt, theo dõi danh sách IP bị chặn và mở khóa khi cần
Không sửa trực tiếp tệp jail.conf gốc vì cấu hình sẽ bị ghi đè khi cập nhật hệ thống. Sau khi lưu jail.local, khởi động lại dịch vụ và kiểm tra bộ đếm theo thời gian thực:
Khởi động lại Fail2ban, xem thống kê và gỡ khóa một IP cụ thể
bash
sudo apt update && sudo apt install -y fail2ban
sudo systemctl enable --now fail2ban
sudo systemctl restart fail2ban

# Xem số lượng IP đang bị khóa trong jail sshd
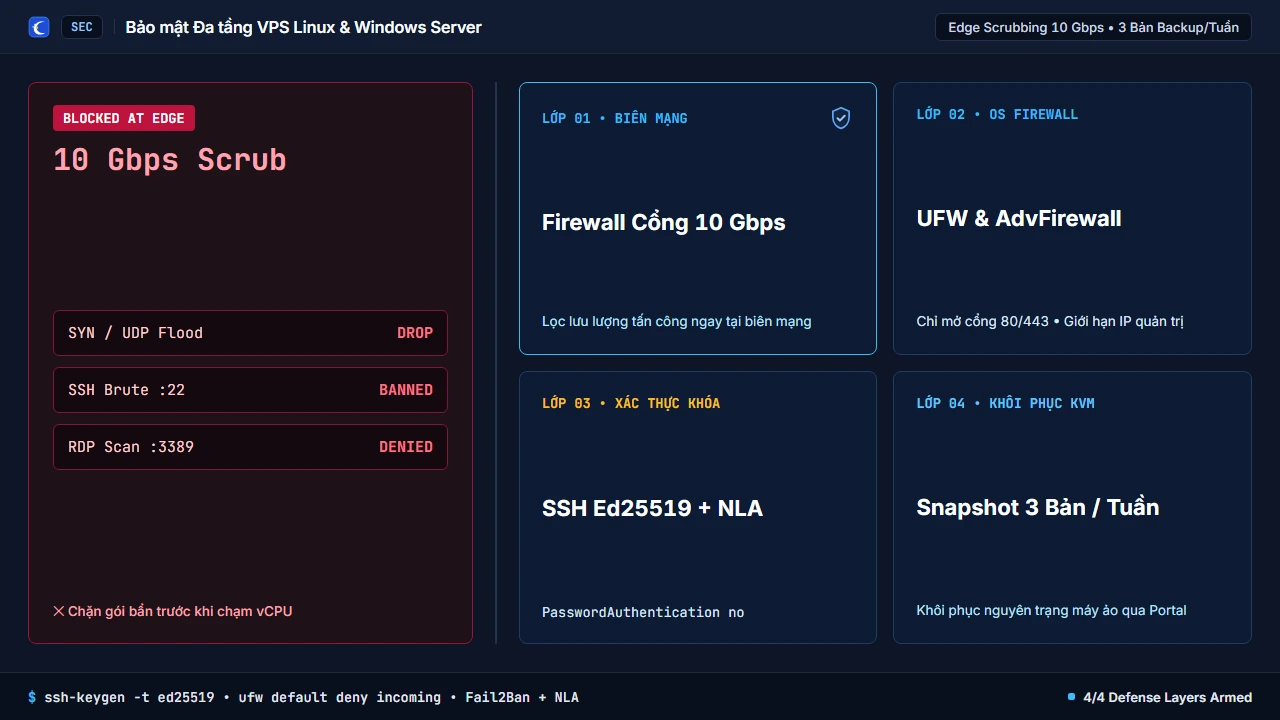
sudo fail2ban-client status sshd

# Gỡ khóa ngay lập tức nếu đồng nghiệp gõ nhầm mật khẩu
sudo fail2ban-client set sshd unbanip 203.0.113.25
3. Lưu ý đồng bộ khi đổi cổng SSH tùy chỉnh
Nếu bạn đã chuyển cổng SSH từ 22 sang cổng khác (ví dụ 2222), hãy nhớ cập nhật dòng port = 2222 trong mục [sshd] của jail.local để Fail2ban chèn quy tắc chặn đúng cổng trên nftables/ufw.