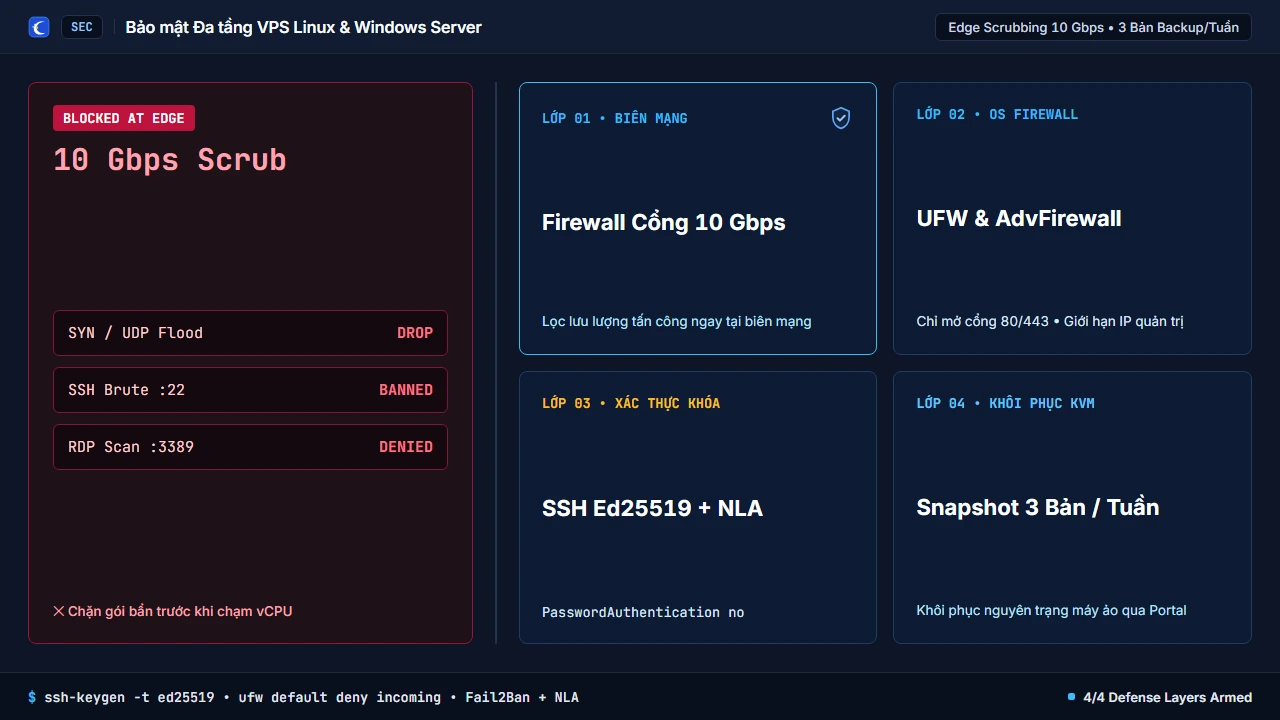
1. Phân tách trách nhiệm giữa Port Firewall 10 Gbps và Tường lửa Hệ điều hành
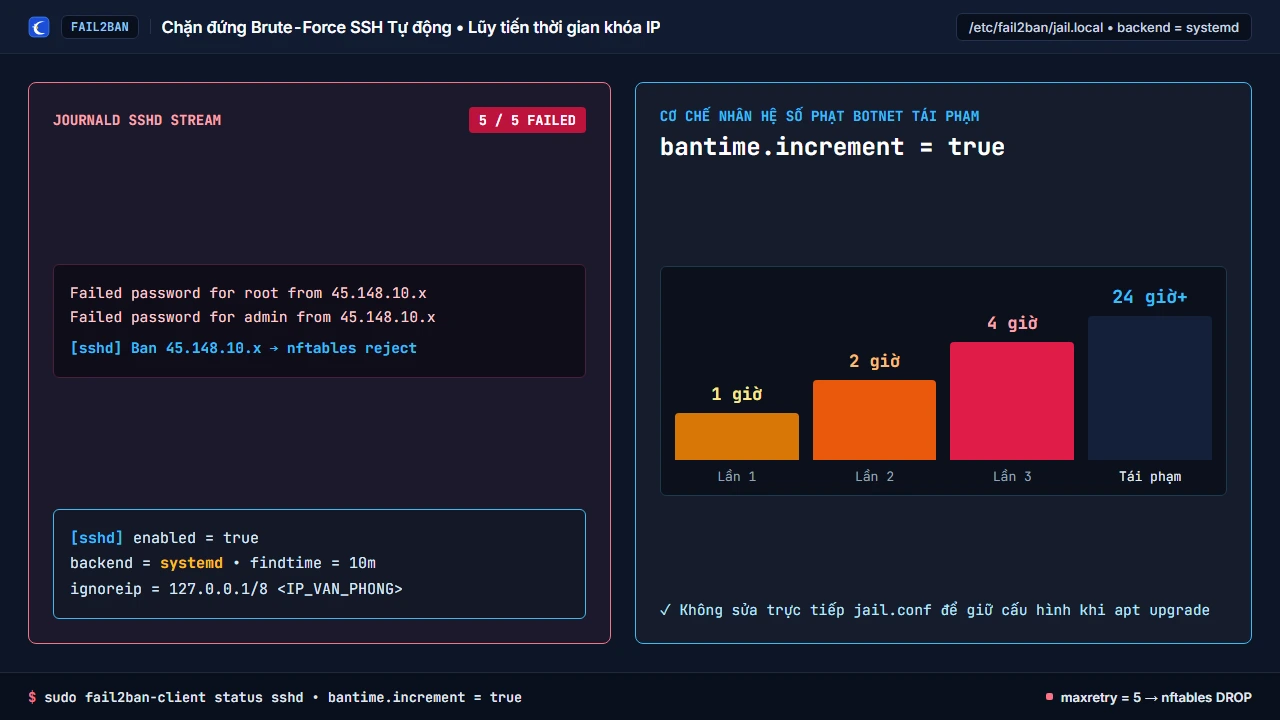
Tất cả máy ảo tại Cloud247 mặc định đi qua lớp lọc Anti-DDoS 10 Gbps giúp hấp thụ các đợt tấn công tràn băng thông (UDP Flood, SYN Flood, ICMP Amplification). Tuy nhiên, các cổng dịch vụ hợp lệ mà bạn mở để vận hành (như cổng 22 SSH, 3389 RDP, 80/443 Web) vẫn cần được xác thực chặt ở tầng hệ điều hành.
2. Cấu hình chuẩn 3 phút đầu tiên trên Ubuntu 24.04 / AlmaLinux 9
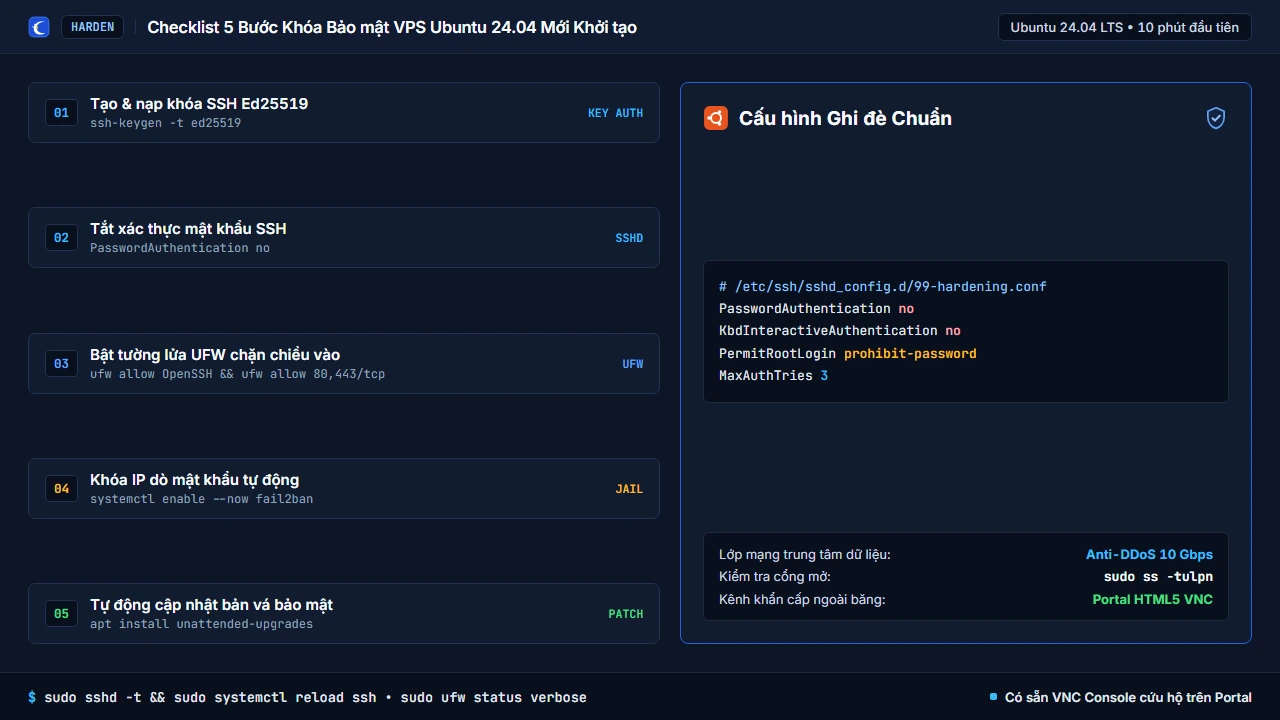
Ngay sau khi nhận thông tin máy ảo từ Portal, hãy chuyển sang xác thực bằng khóa bất đối xứng Ed25519 và chỉ mở đúng những cổng thực sự phục vụ ứng dụng:
# 1. Chỉ cho phép cổng Web và cổng quản trị SSH tùy chỉnh
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw allow 2222/tcp
sudo ufw enable

# 2. Tắt đăng nhập SSH bằng mật khẩu sau khi đã chép SSH Public Key
sudo sed -i 's/^#*PasswordAuthentication.*/PasswordAuthentication no/' /etc/ssh/sshd_config
sudo sed -i 's/^#*Port .*/Port 2222/' /etc/ssh/sshd_config
sudo systemctl restart ssh
3. Bảo vệ Windows Server 2019 / 2025 khỏi rà quét mật khẩu RDP
Đối với máy ảo Windows, không đặt lại mật khẩu đơn giản sau khi hệ thống đã sinh mật khẩu mạnh ngẫu nhiên trên Portal. Hãy bật Network Level Authentication (NLA), giới hạn dải IP được phép kết nối vào cổng Remote Desktop trong Windows Defender Firewall, và tận dụng màn hình HTML5 VNC Console trên Portal làm kênh truy cập khẩn cấp an toàn.